Česká národní banka a NÚKIB vydaly 24. června 2026 společné prohlášení k tomu, jak se na finanční instituce pod DORA uplatní nový zákon o kybernetické bezpečnosti. Týká se bank, platebních institucí, pojišťoven, obchodníků s cennými papíry, správců fondů a dalších finančních subjektů, pro které DORA od 17. ledna 2025 nastavuje pravidla digitální provozní odolnosti. Prakticky jde o to, kdy má DORA přednost a kdy stále zůstává doplňková povinnost podle českého ZKB.
Navrženo AI, zkontroloval Jan Pivoda
Co si o tom myslím
Podle mě je největší riziko v pohodlné zkratce: „jsme pod DORA, takže ZKB už neřešíme“. Faktem je, že společné prohlášení ČNB a NÚKIB potvrzuje přednost DORA jen tam, kde její pravidla působí ekvivalentně vůči požadavkům NIS2/ZKB. Odborný závěr je proto střízlivý: finanční instituce by neměly dělat druhou implementaci všeho, ale neměly by ani spoléhat na plošné vytěsnění české úpravy.
V praxi bych chtěl vidět jednoduchou, obhajitelnou matici DORA vs. ZKB. U každé služby, procesu, incidentního toku a významného ICT dodavatele má být jasné, zda je oblast pokryta DORA, nebo zda je potřeba doplnit registraci, hlášení, kontrolu dodavatele či jiné navazující povinnosti podle ZKB.
Potřebujete ve vaší firmě pomoci s tímto tématem? Dejme si schůzku a já vám s tím pomůžu.
Domluvit schůzku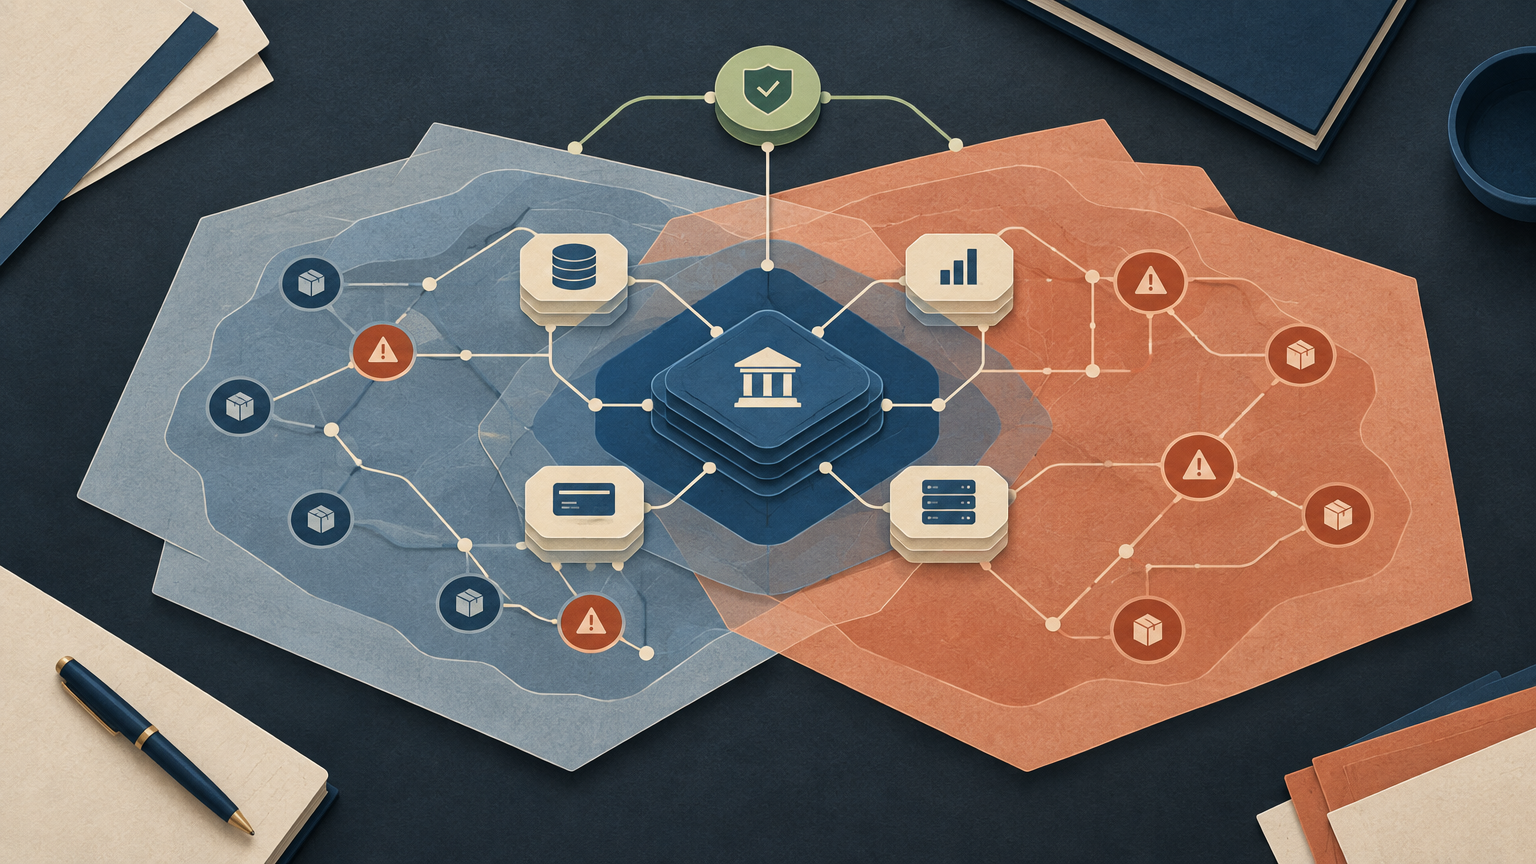
Proč DORA nevymazává ZKB?
DORA je nařízení EU o digitální provozní odolnosti finančního sektoru. ČNB ji popisuje jako rámec pro řízení IKT rizik, hlášení závažných incidentů a významných kybernetických hrozeb, testování odolnosti a řízení ICT dodavatelů. DORA nabyla účinnosti 16. ledna 2023 a použije se od 17. ledna 2025.
Nový český zákon o kybernetické bezpečnosti a související vyhlášky nabyly účinnosti 1. listopadu 2025. Portál NÚKIB od té doby slouží mimo jiné pro ohlášení regulované služby, kontaktní údaje, incidenty, protiopatření, nápravná opatření a dodavatele.
Společné prohlášení říká, že DORA se u finančních subjektů určených podle transpozice NIS2 považuje za odvětvový právní akt Unie, a proto má v zásadě přednost před požadavky NIS2/ZKB na řízení kybernetických bezpečnostních rizik a hlášení významných bezpečnostních incidentů, pokud je účinek opatření ekvivalentní.
Kdy rozhoduje ekvivalence povinnosti?
Klíčové slovo je ekvivalence. Jednoduše řečeno: pokud DORA danou oblast upravuje srovnatelně, finanční instituce má plnit zvláštní režim DORA, ne duplicitní obecný režim ZKB. Současně ale prohlášení výslovně uvádí, že pravidlo lex specialis není paušálním vyloučením ZKB vůči DORA subjektům.
ZKB nebo jiný předpis navázaný na NIS2 se má uplatnit tam, kde DORA danou oblast ekvivalentně nereguluje. Prohlášení uvádí jako příklady povinnou registraci subjektu u NÚKIB a stav kybernetického nebezpečí. Pokud některá ustanovení ZKB stanoví výrazně jiné, přísnější nebo podrobnější požadavky, které nelze považovat za ekvivalentní DORA, musí je DORA subjekt také implementovat.
Koho se hranice týká?
ČNB uvádí, že pravidla digitální provozní odolnosti se vztahují téměř na všechny finanční instituce ve finančním sektoru. Prohlášení ČNB a NÚKIB míří na „DORA subjekty“, tedy finanční subjekty, které jsou zároveň určeny jako základní nebo důležité subjekty podle vnitrostátních předpisů provádějících článek 3 směrnice NIS2.
Typická rozhodovací situace: platební instituce provozuje hlavní platební platformu a zároveň ve skupině poskytuje technologickou službu, která nemusí být čistě finanční. U platební platformy může být jádro řízení ICT rizik pokryto DORA, ale u specifické činnosti se musí samostatně posoudit, zda nevzniká doplňková neekvivalentní povinnost podle ZKB nebo jiného předpisu navázaného na NIS2.
Co to mění v procesech a dokumentaci?
Incidentní proces nemá být jen otázka formuláře. DORA zahrnuje řízení a hlášení ICT incidentů a oznamování významných kybernetických hrozeb. ZKB pracuje s úkony přes Portál NÚKIB, včetně hlášení incidentů a dodavatelů.
Proto má dávat smysl jedna interní klasifikační logika: co se hlásí podle DORA vůči ČNB, kdy se zvažuje zapojení NÚKIB a kdo ve firmě rozhodne, že povinnost je ekvivalentně pokrytá, nebo doplňková. Totéž platí pro ICT dodavatele: DORA podle ČNB pokrývá řízení rizik třetích stran; ZKB podle NÚKIB počítá i s hlášením dodavatelů přes Portál NÚKIB.
Kdo bude dohlížet?
Subjekty finančního trhu spadající pod DORA dohlíží podle prohlášení primárně ČNB. Pokud ale finanční subjekt vykonává specifické činnosti, kde úprava není ekvivalentní DORA, může podléhat doplňkovému dohledu příslušného orgánu, například NÚKIB.
ČNB a NÚKIB současně uvedly, že podle intenzity dohledu nastaví vhodnou formu spolupráce, například společné kontroly nebo sdílení výsledků kontroly pro jednotlivé oblasti. Pro firmy to znamená jediné: výklad hranice mezi DORA a ZKB musí být čitelný i pro člověka, který přijde na kontrolu za rok.
Co máte prověřit?
- Identifikujte všechny subjekty a služby ve skupině, které spadají pod DORA.
- Oddělte finanční činnosti od specifických činností, u nichž DORA nemusí pokrývat celý bezpečnostní režim.
- Označte povinnosti, které jsou ekvivalentně pokryté DORA, a povinnosti, které zůstávají podle ZKB nebo jiného předpisu.
- Zkontrolujte registraci, kontaktní osoby, incidentní klasifikaci a odpovědnosti vůči ČNB a NÚKIB.
- Prověřte ICT dodavatelské smlouvy, práva na audit, incidentní součinnost, subdodávky, exit scénáře a vazbu na kontinuitu činnosti.
- Schvalte závěr na úrovni compliance, risk a IT governance a uchovejte jej jako dohledově použitelný dokument.
Kde zůstává nejistota?
Otevřená otázka je, kde přesně bude v praxi hranice mezi ekvivalentní a neekvivalentní úpravou u smíšených činností finanční instituce. Prohlášení dává princip, příklady a dohledový rámec, ale neřeší předem každou kombinaci služby, systému, dodavatele a skupinové architektury.
NÚKIB ve zprávě za rok 2025 uvedl, že vláda vzala dokument na vědomí 17. srpna 2026 a že Česká republika dál čelí sofistikovanějším aktivitám státních i kriminálních aktérů. Hranice regulací se proto má řešit kvůli skutečné odolnosti, ne kvůli tabulce pro tabulku.
Praktický závěr
Správná otázka nezní, zda DORA „přebije“ ZKB vždy. Správná otázka zní, zda umíte u konkrétní služby, systému, incidentu a dodavatele vysvětlit, proč je povinnost ekvivalentně pokrytá DORA, nebo proč musíte doplnit ZKB.
Zdroje
- Česká národní banka a NÚKIB, Společné prohlášení ČNB a NÚKIB: Povinnosti DORA subjektů dle ZKB, 24. června 2026
- NÚKIB, ČNB a NÚKIB sjednocují výklad pravidel pro finanční instituce, 24. června 2026
- ČNB, Digitální provozní odolnost, průběžně aktualizovaná stránka
- ČNB, Právní předpisy k digitální provozní odolnosti, průběžně aktualizovaná stránka
- ESMA, Digital Operational Resilience Act (DORA), průběžně aktualizovaná stránka
- NÚKIB, Portál NÚKIB se s datem účinnosti nového zákona o kyberbezpečnosti mění na povinnou komunikační platformu mezi Úřadem a regulovanými subjekty, 3. listopadu 2025
- NÚKIB, Ohlášení podle nového zákona o kybernetické bezpečnosti provedlo přes 4800 organizací, 11. února 2026
- NÚKIB, NÚKIB vydal Zprávu o stavu kybernetické bezpečnosti ČR za rok 2025, 21. srpna 2026
- NÚKIB, Zpráva o stavu kybernetické bezpečnosti České republiky za rok 2025, vyvěšeno 1. září 2026